Szakértői csapat
A biztonság a szakmánk és a szenvedélyünk. Csapatunk olyan offenzív biztonsági minősítésekkel rendelkezik, mint az OSCP, a CRTO és a CEH, és valódi IT-projektekből hozza a tapasztalatot – a webfejlesztéstől a rendszerüzemeltetésen át a projektmenedzsmentig.
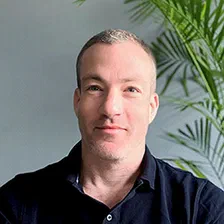
Baneth Ádám
Ügyvezető és információbiztonsági tanácsadó, etikus hacker, IT-biztonsági szakértő | CISA®
Tűzfalak, határvédelmi eszközök, tartalomszűrő megoldások, ISO szabványok és informatikai megfelelőség, okostelefonok és táblagépek biztonsága nagyvállalati környezetben
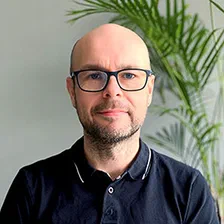
Szeghy Barna
Technikai igazgató, projektmenedzser, etikus hacker, IT-biztonsági szakértő | CISA®
Webes alkalmazások tervezési és kivitelezési hiányosságai, adatbázis-feltárás és adatkinyerési technikák, kliensoldali JavaScriptek, SQL- és kódbefecskendezés, jelszavak és jelszóhashek, Python és Bash szkriptnyelvek
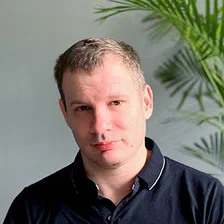
Szécsi Gábor
Webes alkalmazásfejlesztő, etikus hacker, IT-biztonsági szakértő | CEH | OSCP®
Webes alkalmazások és belső hálózati vizsgálatok, red team projektek
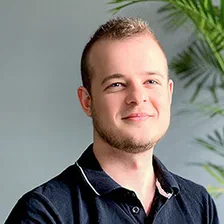
Szabó Kristóf
Etikus hacker | OSWP | CEH® | eJPT | eWPTX | AZ-900
Logikai hibák azonosítása, API-visszaélések, bypass technikák, valamint gyakorlati kihasználás korlátozott környezetekben. Munkája összeköti a webes és a beágyazott rendszerek biztonságát, egyesítve a szkriptelést, a protokollelemzést és az alacsony szintű hardverhozzáférést.
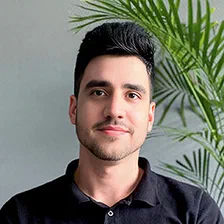
Garamvölgyi Attila
Etikus hacker | OSCP+ | CRTO | CEH | eWPTX | eMAPT | C-AI/MLPen | ISTQB CTAL-TAE
Penetrációs tesztelés és red teaming, webalkalmazás- és API-biztonság, Active Directory és vállalati infrastruktúrák biztonsági vizsgálata, támadásszimuláció és védelmi mechanizmusok megkerülésének vizsgálata, mesterséges intelligencián alapuló rendszerek biztonsági tesztelése.
Attila az offenzív kiberbiztonság több területén rendelkezik gyakorlati tapasztalattal. Szakterülete a webalkalmazások, API-k és vállalati infrastruktúrák biztonsági vizsgálata, valamint a valós támadói módszereket modellező red teaming technikák alkalmazása.
OSCP+ és CRTO minősítései a technikai támadási módszerek, az Active Directory-környezetek, a jogosultsági szintemelés, a támadói infrastruktúrák és a védelmi mechanizmusok megkerülésének területén szerzett ismereteit támasztják alá. Emellett C-AI/MLPen tanúsítványával a mesterséges intelligencián alapuló rendszerek biztonsági kockázatainak feltárására is specializálódik.
Gazdaságinformatikus MSc végzettsége és az IT különböző területein szerzett tapasztalata révén a technikai sérülékenységeket üzleti összefüggéseikben is értelmezi. Munkája során nem csupán a biztonsági hiányosságok azonosítására, hanem azok valós kihasználhatóságának, üzleti hatásának és a hatékony védekezési lehetőségeknek a bemutatására is kiemelt figyelmet fordít.
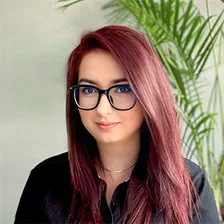
Pásztor Fruzsina
Etikus hacker
Webalkalmazás-penetrációs tesztelés, hálózati és infrastruktúra-biztonsági tesztelés, adathalász-szimuláció, nyílt forrású információgyűjtés (OSINT)
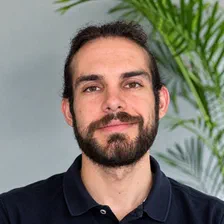
Szeghy Bendegúz
Projektmenedzser
B2B és B2C kommunikáció
A biztonság egy beszélgetéssel kezdődik.
Sablonos értékesítési bemutató helyett beszéljünk arról, hogyan érintik vállalatát az üzletmenet-folytonossági és működési kockázatok.