
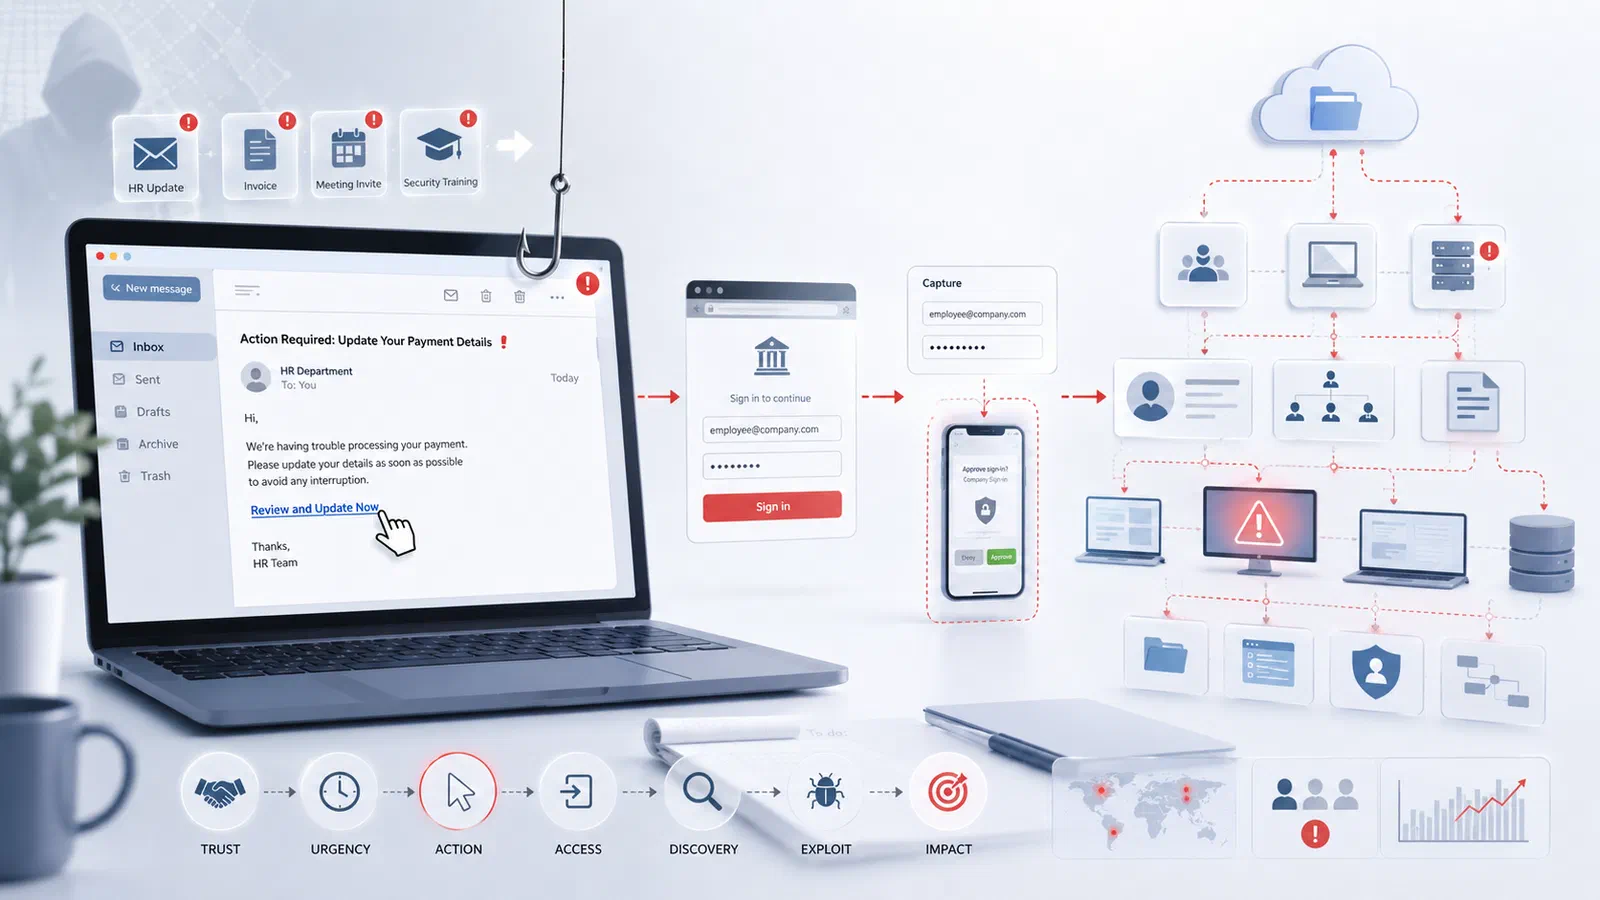
Tény: a legdrágább biztonsági megoldásokat is ki lehet játszani egy jól megírt e-maillel.
Szeretnénk azt mondani, hogy ez költői túlzás, de sajnos nem az. Ez a mindennapi valóság, és sok esetben ma is meglepően jól működik – ráadásul jóval olcsóbb, mint zero-day sérülékenységeket vásárolni a dark weben.
Sziasztok, Barna vagyok, a Whiteshield vezető fejlesztője és CISO-ja. Ma az egyik legérdekesebb dolgot szeretném megosztani, amit az elmúlt két évtizedben senior pentesterként megtanultam. Készen álltok?
A legtöbb cég nemcsak technológiai szempontból sebezhető: a valódi gyenge pont az emberi tényező.
Ezt a támadók pontosan tudják. Miért töltenék az idejüket egy jól beállított infrastruktúra feltörésével, ha elég egy „kötelező jelszócsere” e-mail péntek délután 16:47-kor – amikor fejben már mindenki félúton jár a hétvége felé? Miért építenének bonyolult támadási láncokat, ha az emberek pszichológiai nyomáspontjainak megnyomása is tökéletesen működik?
Miért működik még mindig az adathalászat?
Az adathalászat (phishing) a social engineering támadások egyik legismertebb formája. Az alapelve egyszerű: a támadó ráveszi a felhasználót, hogy önként adjon át valamit, amit technikailag nehéz lenne megszerezni.
Legyen szó jelszóról, MFA-kódról, vállalati hozzáférési adatokról vagy egyszerűen a bizalomról, a cél az, hogy az áldozat önként adja meg – lehetőleg úgy, hogy utólag se jöjjön rá, hogy hibázott.
Ezen a ponton valószínűleg egy helyesírási hibáktól hemzsegő, ügyetlenül megírt „nigériai herceges” e-mailre gondoltok. Sajnos az adathalászat már nagyon régóta nem így néz ki.
A mai támadók hibátlan üzeneteket írnak, profin lemásolják a Microsoft 365 vagy a Google bejelentkezési felületét, meggyőző céges arculatot és aláírást használnak, és gyakran annyi OSINT-információt gyűjtenek a LinkedInről, a közösségi médiából vagy kiszivárgott adatbázisokból, hogy az e-mail ijesztően hihetővé válik.
Egy jól kivitelezett adathalász-kampány ma már nem egyszerű spam. Gondosan megtervezett pszichológiai művelet – amellyel szemben a technológia önmagában gyakran nem elég.
A social engineering a manipulációról szól
A social engineering azért ilyen hatékony, mert nem technológiai hibákat céloz. Nem feltétlenül puffertúlcsordulást keres, nem CVE-listákat böngész, és nem próbálja nyers erővel áttörni a tűzfalakat.
Ehelyett az emberi viselkedést mozgató mechanizmusokat veszi célba: a kíváncsiságot, a sürgetést, a segítőkészséget, a tekintélytiszteletet és az érzelmi nyomást. A támadó olyan helyzetet teremt, amelyben az áldozat úgy érzi, azonnal cselekednie kell. Nyomás alatt nő a félelem, a kritikus gondolkodás pedig átmenetileg háttérbe szorul – és ilyenkor születnek a hibák.
A legkellemetlenebb rész? Incidensek akkor is történnek, ha a technikai védelem alapvetően rendben van, az e-mail-átjáró jól be van állítva, a végpontvédelem megfelelően működik, és az MFA is be van kapcsolva.
A modern, adversary-in-the-middle típusú adathalász-technikák ugyanis MFA-val védett környezetben is képesek ellopni a munkamenet-tokeneket, vagyis a többfaktoros hitelesítés önmagában nem mindig elég egy jól kivitelezett támadással szemben.
Cégvezetőként ezt a legfontosabb megérteni: a támadóknak nem kell mindenkit megtéveszteniük. Elég egyetlen stresszes munkatárs egy zűrös hétfő reggelen vagy a hó végi pénzügyi zárás idején. Elég egyetlen túlterhelt HR-es kolléga, aki óránként több tucat Teams-üzenetre válaszol.
A modern adathalász- és social engineering támadások nem a technikai tökéletességre építenek, hanem az emberi sebezhetőségre – és azt meglepően jól kihasználják.
Mit csinál valójában egy pentester egy adathalász-szimuláció során?
Kívülről sokan azt gondolják, hogy az adathalász-szimuláció annyi, hogy kiküldünk néhány hamis e-mailt, és megnézzük, ki kattint. A valóság ennél jóval összetettebb – és őszintén szólva sokkal nyugtalanítóbb.
Pentesterként nem lövöldözünk találomra sablonokat több száz munkatársra abban reménykedve, hogy valaki hibázik. A Whiteshieldnél minden adathalász-szimuláció tudatos forgatókönyv-tervezésre, viselkedéselemzésre és a cég működési kultúrájához szabott narratívákra épül.
A klasszikus „nigériai herceges” e-mailek mára jórészt internetes folklórrá váltak. Bár néha még mindig működnek, ami társadalmi kísérletként egyszerre lenyűgöző és kissé lehangoló.
1. Forgatókönyv-tervezés: a hitelesség fontosabb, mint a technológia
Minden jó adathalász-támadás egy hihető történettel kezdődik. Pentesterként először azt a forgatókönyvet keressük meg, amely a célszervezet kultúrájában teljesen természetesnek hatna.
Lehet ez egy váratlan HR-közlemény, egy vonzó cafeteria-változás, egy kötelező IT-biztonsági képzés vagy egy sürgős, soron kívüli meetingmeghívó. A social engineering ereje éppen abban rejlik, hogy nem próbál rendkívülinek tűnni – rutinszerűnek akar látszani.
A vállalati környezet gyakran annyira kaotikus és sokrétegű, hogy egy nyomást keltő, sürgősnek tűnő, elvárásokkal teli e-mail egyáltalán nem tűnik gyanúsnak. Pontosan ezért reagálnak rá az emberek.
2. Az infrastruktúra lemásolása: pixelpontos megtévesztés
Ezután jön a technikai oldal: magának a célfelületnek a lemásolása.
Legyen szó Microsoft 365 bejelentkezési oldalról, VPN-portálról, CRM-platformról vagy vállalati SSO-felületről, a cél egy olyan felület létrehozása, amely gyakorlatilag megkülönböztethetetlen az eredetitől.
Ha ez sikerül, a hozzáférési adatok kompromittálódásának kockázata óriási. Az átlagos felhasználó reggel fél kilenckor, az első kávé előtt nem elemzi a TLS-tanúsítványokat és a domainneveket. Kattint, bejelentkezik, és folytatja a napját. Pontosan úgy, ahogy mindig.
A modern adathalász-támadásokat erre a rutinszerű viselkedésre tervezik. Azt használják ki, hogy az emberek ismerős vizuális minták alapján döntenek, és nem végeznek biztonsági auditot minden bejelentkezési képernyőn.
3. Az adathalász e-mail: itt dől el minden
A modern adathalász e-mailek éppen azért veszélyesek, mert nem hasonlítanak arra, amit a legtöbben egy kibertámadásról elképzelnek. Nem fenyegetőznek, nem írnak CSUPA NAGYBETŰVEL, és nem követelnek agresszíven azonnali cselekvést.
Ehelyett profinak, nyugodtnak és hitelesnek tűnnek – éppen annyi sürgetéssel, amennyi cselekvésre ösztönöz, de még nem kelt gyanút. Sok szempontból pontosan úgy néznek ki, mint egy átlagos céges e-mail hétfő reggel.
Pentesterként nemcsak az érdekel minket, ki „dől be” a támadásnak. Az adathalász-kampányok során a viselkedési minták gyakran sokkal értékesebbek:
- Ki nyitotta meg az e-mailt?
- Ki kattintott?
- Mekkora bizalmat keltett a tartalom?
Ebből az elemzésből látszik, hol kezd repedezni a szervezet biztonsági helyzete – és hogyan lehet megerősíteni.
Egy professzionális adathalász-vizsgálat jellemzően a következőket méri és jelenti:
- Megnyitási arány – a kíváncsiság tényezője
Hány munkatárs nyitotta meg az adathalász e-mailt? Ebből kiderül, mennyire volt hatásos a tárgysor és a pszichológiai trigger. - Kattintási arány – a bizalom tényezője
Hány címzett kattintott a beágyazott linkre? Ez nemcsak technikai kérdés, hanem a bizalomé és a begyakorolt viselkedésé is. - Belépési/adatmegadási arány – a kritikus incidens
Hány felhasználó adta meg ténylegesen a hozzáférési adatait a szimuláció során? A számok gyakran kijózanítóak. Nem ritka, hogy a munkatársak 20–30%-a kattint, és akár 10%-uk önként megadja a belépési adatait.
Profi tipp: ha az admin fiók dől be az adathalász-szimulációnak, általában ő fizeti aznap este a csapat italait.
A biztonságtudatosság üzleti szükséglet
Az adathalászat elleni védekezés egyik legfontosabb eleme nem technológiai, hanem kulturális.
Ezért veszélyes, ha egy cég belső „rajtakapós játéknak” tekinti az adathalász-szimulációt, amelynek célja a figyelmetlen munkatársak leleplezése. Ez nem biztonságtudatosság, hanem félelemre épülő vezetés. Hosszú távon pedig ugyanúgy rombolja a szervezeti kultúrát, mint a rosszul kezelt incidensek.
A valódi biztonságtudatosság az oktatásról, a viselkedési reflexekről és az egészséges szkepszis kialakításáról szól. A munkatársaknak meg kell tanulniuk felismerni azokat a pszichológiai mintákat, amelyekre a modern adathalász- és social engineering támadások építenek.
Ma már nem elég önmagában egy jó tűzfal és végpontvédelem. Az emberi döntéshozatal ugyanúgy a védelmi infrastruktúra része lett, mint bármelyik biztonsági eszköz a rackszekrényben.
A vállalati biztonságot ma nemcsak a technológia alakítja, hanem az emberek, a viselkedés és az egyéni döntések is.
A valódi biztonságtudatosság pedig nem intézhető el egy évente kiküldött PDF-fel és egy „kattints ide, hogy elolvastad” gombbal. Folyamatos gyakorlást, visszajelzést és oktatást igényel.
Ha kíváncsiak vagytok, hogyan reagálna a saját szervezetetek egy jól megírt adathalász-támadásra, érdemes kipróbálni, mielőtt egy valódi támadó teszi meg helyettetek. Vegyétek fel velünk a kapcsolatot!